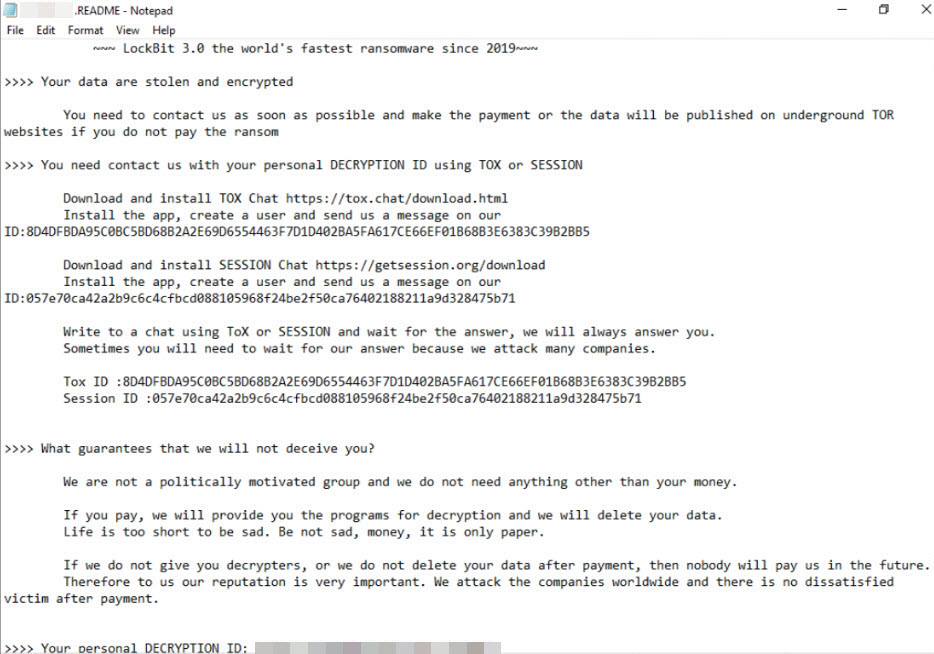
19 Şubat tarihinde ConnectWise, ScreenConnect yazılımındaki özellikle 23.9.7 ve önceki sürümleri hedef alan önemli güvenlik açıklarını (CVE-2024-1708 ve CVE-2024-1709) duyurdu. Bu güvenlik kusurları, saldırganların etkilenen sistemler üzerinde yetkisiz erişim ve kontrol elde etmelerine olanak tanımaktadır.
Son derece riskli olan bu güvenlik açıklarının fidye yazılımı dağıtmak için kullanıldığı, bunun da yazılımı kullanan işletmelerde önemli kesintilere ve hasara yol açtığı gözlemlendi. Bu makalemiz, ScreenConnect'teki güvenlik açıklarının ayrıntılı bir analizini sunmaktadır. LockBit suç çetesi tarafından gerçekleştirilen siber saldırı sonucunda Trend Micro XDR sistemiyle birlikte Attack Surface Risk Management özelliğinin, Deep Security kabiliyetlerinin saldırılara karşı duruşunu inceleyeceğiz.
CVE-2024-1708 ve CVE-2024-1709 Güvenlik Açıklarına Genel Bakış
1. CVE-2024-1708: Path-Traversal Vulnerability (Skor: 8.4 YÜKSEK)
ConnectWise ScreenConnect 23.9.7 ve önceki sürümlerini etkiler. Saldırganların kısıtlı alanlar dışındaki dizinlere ve dosyalara yetkisiz erişimine izin verir.
2. CVE-2024-1709: Authentication Bypass Using an Alternate Path or Channel (Skor: 10.0 KRİTİK)
Kimlik doğrulamayı atlama güvenlik açığından etkilenerek, saldırganların gizli bilgilere veya kritik sistemlere doğrudan erişim elde etmesine olanak tanır.
ScreenConnect'teki Zafiyetlerden Aktif Olarak Yararlanan Suç Çeteleri
Yaptığımız araştırma ve tespitlerde, başta LockBit olmak üzere Black Basta ve Bl00dy gibi suç çetelerinin, fidye yazılımı dağıtımından bilgi çalma ve veri sızdırmaya kadar çeşitli saldırılarda ConnectWise ScreenConnect'teki güvenlik açığından faydalandığını belirledik.
Saldırı Zinciri ve Alınması Gereken Önlemler
Danışman şirket tarafından kullanılan ScreenConnect uygulamasının dış dünyaya açık olan yönetim konsolu üzerinden erişim sağlayan saldırganlar, System haklarıyla komut yürütmeye çalışmıştır. Trend Micro Vision One telemetri verileri sayesinde şüpheli aktiviteler WorkBench üzerinde tespit edilerek saldırganların yatayda yayılması engellenmiş ve ilgili cihazlar anında izole edilmiştir.
- Çoklu Kimlik Doğrulama yöntemleriyle güvence altına alınan SSL VPN kullanımı zorunlu tutulmalıdır.
- Tüm sunucu ve istemciler merkezi EDR/XDR ve Deep Security izlemesine dahil edilmelidir.
- Trend Micro Vision One Attack Surface Risk Management (ASRM) ile riskler sürekli taranmalıdır.